Un portafoglio air gapped in undici passaggi: che cosa attraversa ogni codice ottico, i quattro controlli sullo schermo isolato e i limiti dello schema.

Wallet MPC e firma singola a confronto: dove esiste la chiave intera, che cosa accade a un dispositivo compromesso e come cambia il ripristino del backup.
Come agisce un wallet drainer, passaggio per passaggio: dal sito copia alla firma travestita fino al prelievo, con il punto esatto in cui ci si può fermare.
Un backup della seed su acciaio in dieci passaggi: quale lega scegliere, come punzonare senza errori irreversibili e come verificare il risultato.
Configurare un multisig 2 su 3: generazione delle tre chiavi, descrittore, distribuzione fra luoghi e persone, procedura di firma e sostituzione.
Il test di ripristino della seed in nove passaggi su un dispositivo pulito, con il criterio di superamento voce per voce e la cadenza con cui va ripetuto.
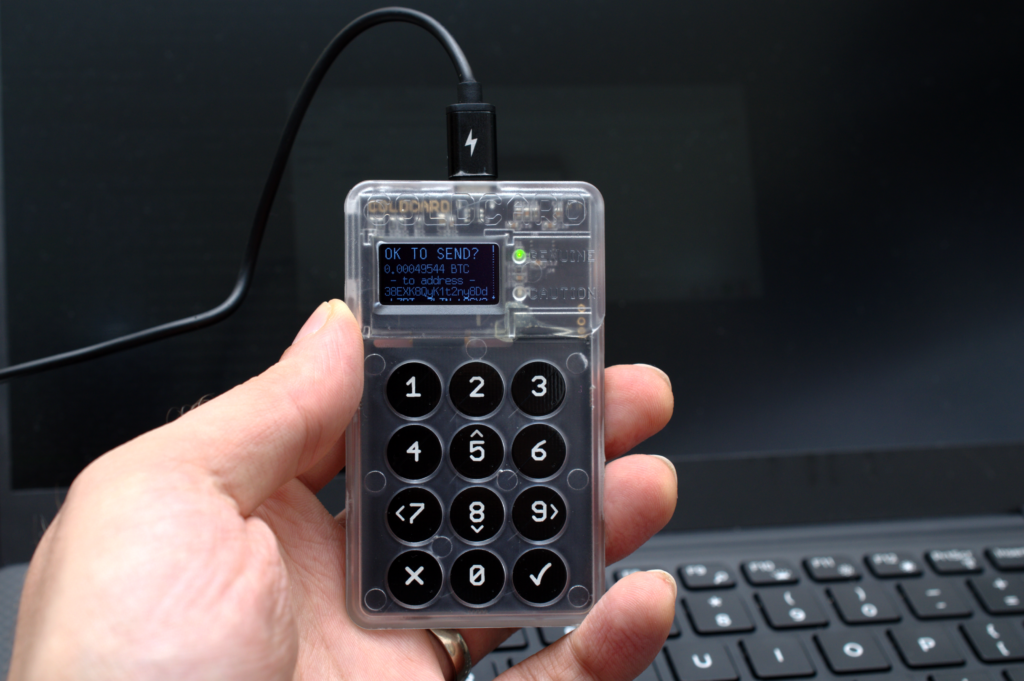
Il percorso di derivazione spiega perché la stessa frase mostra saldi diversi in applicazioni diverse, e come si ritrovano i fondi in nove passaggi.
Firmare un messaggio non muove fondi, un permesso firmato sì: come si distinguono le tre richieste e che cosa leggere nella finestra di conferma.
Address poisoning: come nascono gli indirizzi civetta nella cronologia, quanto costa fabbricarli e le tre abitudini che rendono inutile l’intero attacco.
Revocare le approvazioni token: che cosa autorizza un permesso illimitato, dove si consultano quelli attivi e la procedura di annullamento in otto passaggi.