
Falsi airdrop e finti supporti tecnici crescono a fine anno: i canali usati, i segnali ricorrenti e cosa fare se hai già firmato qualcosa.
Noloader / CC BY-SA 3.0
Ogni anno, fra novembre e dicembre, il volume di segnalazioni legate a falsi airdrop e a finti supporti tecnici aumenta rispetto al resto dell’anno. Non è una coincidenza legata al calendario astronomico, ma al comportamento reale degli utenti in quel periodo: più persone controllano il proprio portafoglio in vista di bilanci di fine anno, più progetti annunciano distribuzioni promozionali legittime, e questo rumore di fondo diventa il terreno perfetto in cui infilare un messaggio fraudolento.
Chi gestisce queste campagne non inventa ogni volta un copione nuovo. Riusa schemi già collaudati, li adatta al progetto del momento e li distribuisce su più canali contemporaneamente, contando sul fatto che anche un tasso di successo minimo, applicato a un numero sufficiente di destinatari, produce un guadagno concreto per chi organizza l’operazione.
Questo testo descrive come funzionano i falsi airdrop e i finti supporti tecnici che si intensificano in questo periodo, i canali su cui vengono distribuiti, i segnali che li tradiscono e la procedura da seguire se si è già interagito con uno di questi messaggi.
Il quadro in breve
- Il volume di truffe cresce in modo misurabile a fine anno. Più controlli del portafoglio significano più occasioni di imbattersi in un messaggio fraudolento.
- Un airdrop legittimo non chiede mai la frase di recupero. Nessuna distribuzione reale richiede l’accesso completo al portafoglio per essere ricevuta.
- Il finto supporto tecnico agisce per urgenza. Il copione funziona perché spinge a decidere prima di verificare.
- I canali principali sono social, messaggistica e commenti sotto contenuti reali. Non un solo canale, ma una distribuzione parallela su più fronti.
- Revocare un’approvazione firmata per errore è sempre possibile. La finestra per limitare il danno esiste, ma si restringe col tempo.
Perché la stagione fra novembre e dicembre è il periodo più attivo
La concentrazione di truffe in questo periodo dipende da più fattori che si sommano. Molti utenti dedicano tempo a fare ordine nei propri conti prima della fine dell’anno, controllando portafogli lasciati inattivi per mesi, ed è proprio in quel momento di attenzione rinnovata che un messaggio ben costruito ha più probabilità di essere letto e preso sul serio.
Allo stesso tempo, la fine dell’anno è tradizionalmente un periodo in cui diversi progetti reali annunciano iniziative promozionali, chiusure di campagne o bilanci pubblici, un rumore di fondo legittimo che rende più difficile distinguere a colpo d’occhio un annuncio autentico da uno costruito ad arte per assomigliargli.
Chi organizza queste campagne fraudolente sa che il periodo natalizio riduce anche la prontezza con cui molte persone verificano le informazioni prima di agire, complice il carico di impegni personali che caratterizza queste settimane. Il risultato è una finestra temporale in cui lo stesso messaggio, inviato con lo stesso testo, ottiene tassi di risposta più alti rispetto ad altri periodi dell’anno.
Come funzionano i falsi airdrop
Il meccanismo di base di un falso airdrop è semplice: un messaggio annuncia che un progetto, spesso citando un nome reale e conosciuto per aumentare la credibilità, sta distribuendo gratuitamente token a chi possiede già un determinato tipo di portafoglio o ha interagito in passato con un determinato protocollo.
Per ricevere il presunto premio, l’utente viene indirizzato verso un sito che imita l’aspetto grafico del progetto citato, dove gli viene chiesto di collegare il proprio portafoglio e di firmare una transazione descritta come necessaria per «riscattare» o «confermare l’idoneità» alla distribuzione. Quella firma, nella maggior parte dei casi, non serve a ricevere nulla: autorizza invece un contratto malevolo a prelevare token già presenti nel portafoglio della vittima.
Una variante più elaborata prevede l’invio effettivo di un piccolo quantitativo di un token senza valore direttamente al portafoglio della vittima, senza alcuna azione richiesta da parte sua. Vedere quel token comparire nella lista degli asset spinge alcuni utenti a cercare come venderlo, un’azione che li porta su un sito falso dove finiscono comunque per firmare l’approvazione malevola che il primo passaggio non aveva richiesto.
Il finto supporto tecnico: il copione più diffuso
Il finto supporto tecnico segue una logica diversa ma altrettanto efficace. L’utente pubblica una domanda legittima su un canale pubblico, un forum o i commenti sotto un contenuto ufficiale, lamentando un problema con il proprio portafoglio o con una transazione bloccata.
Poco dopo, un account che si presenta come membro dello staff di supporto risponde in privato, spesso con un nome utente molto simile a quello ufficiale e un’immagine del profilo identica a quella del progetto reale. L’account offre assistenza immediata, ma per farlo chiede di condividere la frase di recupero del portafoglio o di installare un software di controllo remoto presentato come strumento diagnostico.
Nessun supporto tecnico legittimo, di nessun progetto o exchange, ha bisogno della frase di recupero per risolvere un problema. Quella frase non è una password che lo staff può usare per intervenire dal proprio lato: è la chiave completa del portafoglio, e chi la riceve ottiene un accesso pieno e definitivo ai fondi, indipendentemente da qualunque spiegazione tecnica venga fornita per giustificarne la richiesta.
I canali usati per queste campagne
Le piattaforme di messaggistica istantanea restano il canale più usato per il contatto diretto, spesso attraverso gruppi che imitano comunità ufficiali di progetti reali, con moderatori falsi che validano artificialmente la credibilità del canale rispondendo a messaggi preparati in anticipo.
I social network generalisti vengono usati soprattutto per la fase di annuncio iniziale, con account che rispondono sotto contenuti pubblicati da progetti reali, sfruttando la visibilità di quei contenuti per intercettare utenti che seguono già quell’argomento specifico e sono quindi un pubblico predisposto a interessarsi a un presunto airdrop collegato.
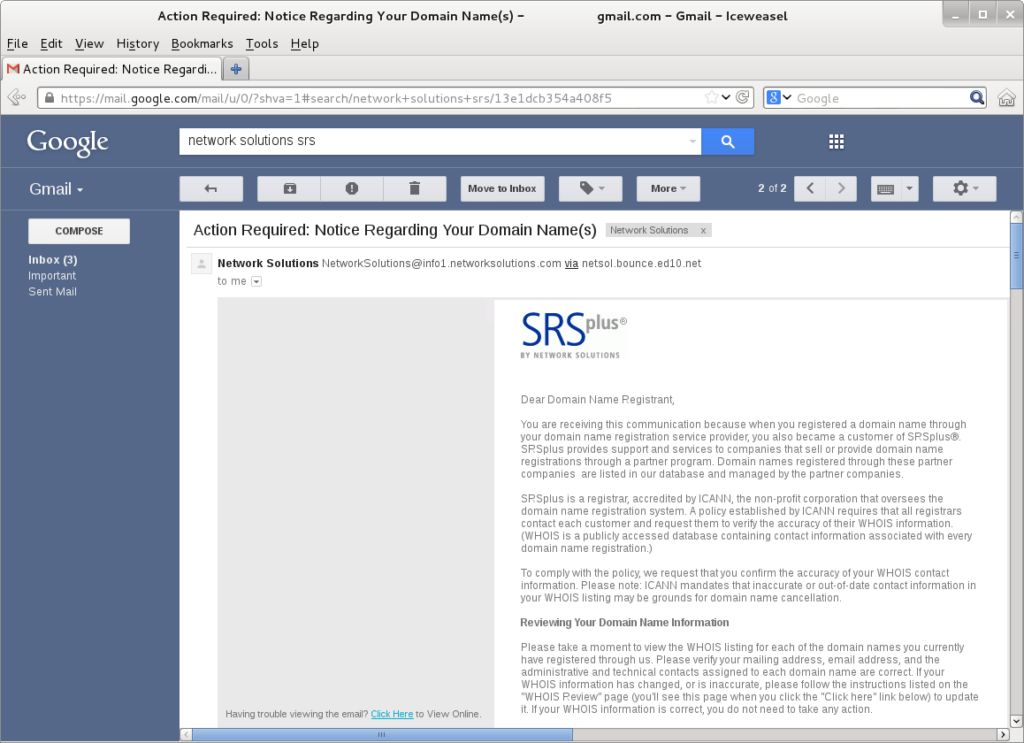
La posta elettronica resta un canale secondario ma ancora attivo, in particolare per campagne che imitano comunicazioni di servizio da parte di un exchange, con un livello di dettaglio grafico che in alcuni casi rende difficile distinguere il messaggio falso da uno autentico solo osservando l’aspetto visivo, senza controllare l’indirizzo del mittente e i collegamenti effettivi contenuti nel testo.
I segnali ricorrenti che tradiscono la truffa
Un primo segnale ricorrente è l’urgenza artificiale: un messaggio che indica una scadenza imminente, spesso di poche ore, per «non perdere» l’opportunità, è un classico meccanismo di pressione psicologica pensato per impedire una verifica attenta prima di agire.
Un secondo segnale è la richiesta di qualunque informazione che dia accesso completo al portafoglio, che si tratti della frase di recupero, della chiave privata o dell’installazione di un software di controllo remoto. Nessuna interazione legittima con un progetto o un servizio di supporto richiede questo tipo di accesso.
Un terzo segnale riguarda gli indirizzi web quasi identici a quelli ufficiali ma con una lettera cambiata, un dominio diverso o un sottodominio aggiunto, un dettaglio facile da ignorare a uno sguardo veloce ma sempre verificabile confrontando l’indirizzo con quello riportato nei canali ufficiali del progetto citato, non con quello contenuto nel messaggio sospetto stesso.
Perché firmare per ‘ricevere’ un token può svuotare il wallet
Molti utenti presumono che ricevere un token gratuito non comporti alcun rischio, perché l’azione sembra unidirezionale: qualcosa arriva nel portafoglio, niente ne esce. Il problema è che il sito falso non chiede semplicemente di ricevere il token, ma di firmare un’approvazione che concede a un contratto esterno il permesso di spendere token già presenti nel portafoglio.
Questa dinamica è la stessa già descritta a proposito delle approvazioni illimitate concesse a un contratto: una firma apparentemente innocua, mostrata in un’interfaccia del portafoglio con una descrizione tecnica poco chiara, può autorizzare un prelievo che avviene in un momento successivo, scelto dal malintenzionato e non dalla vittima.
Il ritardo fra la firma e il prelievo effettivo è parte della strategia: se il prelievo avvenisse nello stesso istante della firma, la vittima collegherebbe immediatamente causa ed effetto. Un prelievo eseguito ore o giorni dopo rende molto più difficile ricondurre la perdita al messaggio che l’ha originata.
La tabella dei segnali di allarme
| Segnale | Perché è sospetto | Cosa fare |
|---|---|---|
| Richiesta della frase di recupero | Nessun servizio legittimo la richiede mai | Interrompere subito il contatto |
| Scadenza entro poche ore | Pressione pensata per impedire la verifica | Ignorare la scadenza, verificare con calma |
| Dominio simile ma non identico | Tecnica comune di imitazione visiva | Confrontare con il canale ufficiale noto |
| Contatto privato dopo un commento pubblico | Copione tipico del finto supporto | Non rispondere in privato, restare sul canale pubblico |
| Token sconosciuto comparso nel portafoglio | Spesso è l’esca per un sito di phishing | Non interagire, non cercare di venderlo |
Che cosa fare se hai già firmato qualcosa
Il primo passo è verificare, tramite un esploratore di blocchi o uno strumento dedicato alla gestione delle approvazioni, quali autorizzazioni risultano attive sul proprio portafoglio e revocarle immediatamente, senza attendere di capire se sono già state usate per un prelievo.
Se il portafoglio contiene ancora fondi importanti e non è stata condivisa la frase di recupero, ma solo firmata un’approvazione, revocare quell’approvazione può essere sufficiente a impedire un danno ulteriore, sempre che l’operazione avvenga prima che il malintenzionato agisca.
Se invece la frase di recupero o la chiave privata sono state condivise per qualunque motivo, l’unica misura davvero efficace è trasferire immediatamente tutti i fondi rimasti verso un nuovo portafoglio generato da zero, perché un accesso completo alla chiave non si può revocare: chi la possiede può continuare a controllare quel portafoglio indefinitamente, come già discusso a proposito degli strumenti falsi che imitano un’estensione ufficiale per lo stesso scopo.
Come segnalare una campagna fraudolenta
Segnalare l’account o il canale usato per la truffa alla piattaforma su cui è stato individuato riduce la finestra di attività della campagna per altri utenti, anche se raramente ferma del tutto un’operazione che spesso replica lo stesso schema su più account contemporaneamente.
Segnalare l’accaduto anche ai canali ufficiali del progetto citato nella truffa aiuta quel progetto a pubblicare un avviso pubblico, una misura che riduce il numero di persone che cadono nello stesso schema nei giorni successivi, soprattutto quando l’avviso viene diffuso rapidamente sugli stessi canali dove circola la campagna fraudolenta.
Conservare screenshot del messaggio, dell’indirizzo del sito falso e di qualunque transazione collegata è utile anche per un’eventuale segnalazione alle autorità competenti, un passaggio che difficilmente porta al recupero dei fondi già sottratti ma che contribuisce a costruire un quadro più completo delle campagne attive in un dato periodo.
Perché la grafica ufficiale non è una garanzia
Un errore diffuso consiste nel considerare la qualità grafica di un messaggio o di un sito come un indicatore di autenticità. Un logo nitido, i colori corretti del marchio e un layout curato non richiedono più le competenze tecniche di un tempo: strumenti di progettazione accessibili a chiunque permettono di replicare l’aspetto visivo di un sito reale in poche ore, senza alcuna competenza specialistica.
Lo stesso vale per il linguaggio usato nei testi: campagne rivolte a un pubblico italiano vengono spesso scritte con un livello di correttezza grammaticale che in passato tradiva immediatamente l’origine estera del messaggio, mentre oggi gli strumenti di traduzione e revisione automatica hanno ridotto sensibilmente questo tipo di errore evidente, un segnale su cui molti utenti facevano ancora affidamento senza rendersi conto che non è più affidabile come lo era anni fa.
La conseguenza pratica è che la verifica non può più basarsi sull’aspetto del messaggio, ma deve concentrarsi su elementi strutturali che un’imitazione grafica non può replicare: l’indirizzo esatto del dominio, la presenza di una richiesta di informazioni che nessun servizio legittimo farebbe mai, e la corrispondenza fra il canale di contatto e quello effettivamente elencato nelle fonti ufficiali del progetto citato.
Domande frequenti
Un airdrop può mai essere legittimo?
Sì, molti progetti distribuiscono davvero token gratuiti a utenti che hanno interagito con un protocollo in passato. La distinzione non è se l’airdrop esiste, ma come viene richiesto di riceverlo: un airdrop legittimo non chiede mai la frase di recupero né la firma di un’approvazione illimitata su token non collegati alla distribuzione stessa.
Perché i truffatori usano nomi utente quasi identici a quelli ufficiali?
Perché la somiglianza visiva supera un controllo veloce. Un utente che confronta rapidamente il nome senza leggere ogni carattere può non notare una lettera sostituita con un carattere simile, un errore che il messaggio è costruito apposta per sfruttare.
Rispondere a un messaggio sospetto senza cliccare su nulla è pericoloso?
Il rischio principale non è la lettura del messaggio, ma l’interazione successiva: cliccare su un collegamento, collegare il portafoglio a un sito o condividere informazioni. Leggere un messaggio sospetto, da solo, non compromette il portafoglio.
Come si distingue un moderatore reale da uno falso in un gruppo di messaggistica?
Un moderatore reale non chiede mai contatti privati per risolvere un problema tecnico e non richiede mai la frase di recupero. In caso di dubbio, la verifica più affidabile è confrontare l’identità con i canali ufficiali elencati sul sito reale del progetto, non con quanto dichiarato all’interno del gruppo stesso.
Un antivirus può bloccare questo tipo di truffa?
Un antivirus può bloccare alcuni siti di phishing già segnalati e alcuni software malevoli scaricati durante un finto supporto tecnico, ma non sostituisce la verifica manuale delle richieste ricevute, perché molti siti fraudolenti vengono creati e sostituiti troppo rapidamente per essere sempre inclusi nelle liste di blocco aggiornate.
La concentrazione stagionale di falsi airdrop e finti supporti tecnici fra novembre e dicembre non richiede strumenti diversi da quelli utili nel resto dell’anno, ma richiede più attenzione proprio nel momento in cui la fretta di fine anno rende più facile abbassare la guardia.