
Come finisce un’estensione wallet falsa nello store del browser, quali segnali la tradiscono e la procedura per verificare editore e permessi.
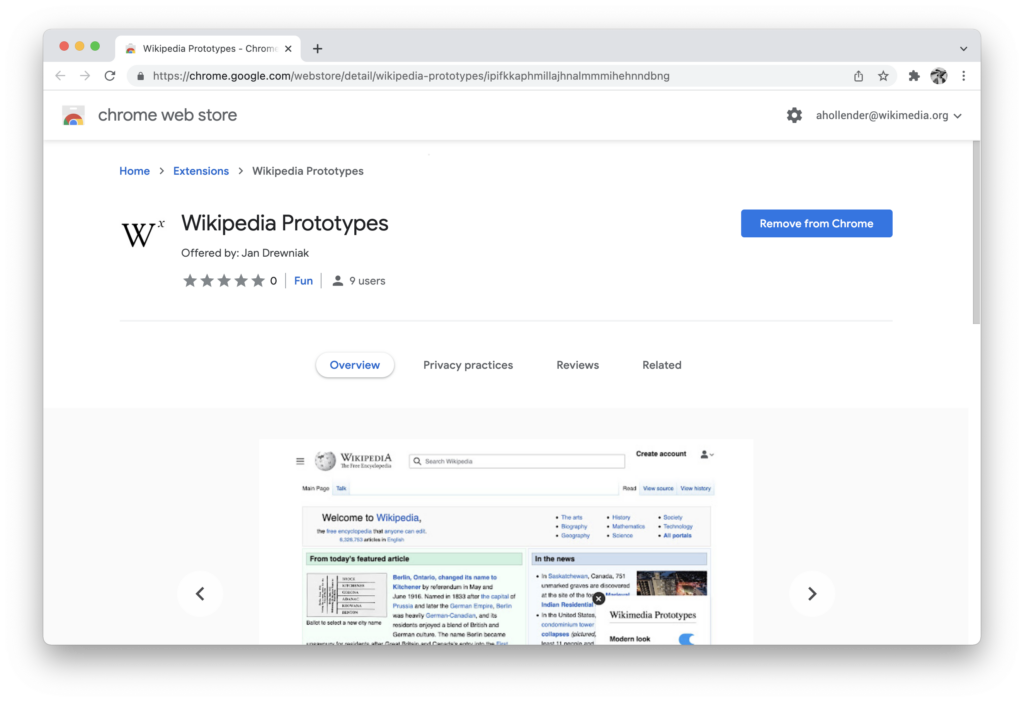
AHollender (WMF) / BY-SA 4.0
Una ricerca del nome di un portafoglio molto diffuso restituisce, fra i primi risultati dello store del browser, tre estensioni con lo stesso logo, nomi quasi identici e qualche centinaio di recensioni a cinque stelle ciascuna. Una sola è quella ufficiale. Le altre sono cloni costruiti apposta per intercettare chi cerca frettolosamente e installa la prima voce che sembra corrispondere.
Il meccanismo non ha bisogno di violare nulla: gli store dei browser accettano pubblicazioni da chiunque superi controlli automatici pensati per bloccare codice palesemente dannoso, non per verificare che un editore sia davvero chi dichiara di essere. Un’estensione wallet falsa passa questi controlli senza difficoltà, perché il suo scopo non è eseguire codice malevolo evidente: è chiedere all’utente, in un secondo momento e con calma, la frase di recupero del proprio portafoglio.
Questo testo descrive come queste estensioni arrivano negli store, quali segnali le tradiscono a un esame attento e la procedura per verificare editore, permessi e codice pubblicato prima di installare qualunque estensione che avrà accesso a un portafoglio.
Che cosa serve sapere, in breve
- Lo store non verifica l’identità dell’editore. Chiunque può pubblicare un’estensione con un nome quasi identico a uno esistente.
- Le recensioni si comprano. Un numero alto di recensioni positive non è una garanzia di autenticità.
- Il segnale più affidabile è il collegamento dal sito ufficiale. Il produttore del portafoglio pubblica sempre un link diretto verso l’estensione autentica.
- I permessi richiesti raccontano lo scopo reale. Un’estensione che chiede accesso a ogni sito visitato merita una domanda in più.
- Il rischio è totale, non parziale. Un’estensione clonata che ottiene la frase di recupero svuota l’intero portafoglio, non solo un saldo parziale.
Come un’estensione clonata arriva negli store
Il processo di revisione degli store dei browser si concentra prevalentemente su comportamenti tecnici pericolosi già noti: codice che scarica ed esegue istruzioni da fonti esterne senza dichiararlo, richieste di permessi eccessivi rispetto alla funzione dichiarata, pattern già associati a campagne malevole precedenti. Un’estensione che si limita a mostrare un’interfaccia identica a quella originale e a raccogliere dati inseriti dall’utente supera facilmente questi controlli, perché non fa nulla che il sistema di revisione riconosca come anomalo in automatico.
Il nome dell’estensione clonata è quasi sempre una variazione minima di quello originale: una lettera aggiunta, un trattino al posto di uno spazio, una parola come ufficiale o originale inserita per sembrare più autorevole, non meno. L’icona è spesso identica, scaricata direttamente dal materiale promozionale pubblico del progetto reale, e la descrizione riprende testo copiato dalla pagina ufficiale, a volte tradotto male da una lingua diversa.
Alcuni cloni vanno oltre e acquistano, per un periodo limitato, spazi pubblicitari all’interno dello store stesso, quando la piattaforma li prevede, comparendo come risultato promosso proprio nella ricerca del nome del portafoglio originale. Questo dettaglio rende ancora più fragile l’idea che comparire per primi in una ricerca equivalga a essere il risultato corretto: significa solo che qualcuno ha pagato per quella visibilità.
I segnali che tradiscono un’estensione wallet falsa
Il primo segnale da controllare, ed è anche il più trascurato, è l’editore dichiarato nella pagina dello store, un campo che quasi nessuno legge prima di installare qualcosa. Confrontarlo con il nome della società che sviluppa realmente il portafoglio, reperibile dal sito ufficiale, richiede pochi secondi ed elimina già buona parte dei cloni più grossolani, che spesso dichiarano un editore generico o del tutto scollegato dal progetto imitato.
Il secondo segnale, altrettanto semplice da controllare, è la data di pubblicazione unita al numero di recensioni raccolte fino a quel momento. Un’estensione pubblicata da poche settimane con migliaia di recensioni entusiastiche identiche nel tono è un pattern tipico di recensioni acquistate in blocco, una pratica comune per dare credibilità immediata a un clone appena caricato. Il terzo segnale è il numero di installazioni confrontato con quello dichiarato sul sito ufficiale del progetto: una discrepanza netta indica quasi sempre quale delle due voci è quella autentica.
I permessi richiesti raccontano lo scopo reale
Ogni estensione dichiara, al momento dell’installazione, quali permessi richiede: accesso al contenuto delle pagine visitate, capacità di leggere e modificare dati, accesso alla clipboard. Un’estensione portafoglio legittima ha bisogno di alcuni di questi permessi per interagire con i siti che usano protocolli decentralizzati, ma la portata richiesta dovrebbe essere coerente con quella funzione, non estesa senza motivo a ogni sito visitato senza distinzione.
Un clone progettato per intercettare frasi di recupero spesso richiede permessi più ampi del necessario, perché il suo obiettivo primario non è interagire con i siti in modo utile ma catturare qualunque testo inserito in un campo che assomiglia a un modulo di importazione del portafoglio. Confrontare i permessi richiesti da due estensioni che si dichiarano equivalenti, quella sospetta e quella ufficiale linkata dal sito del progetto, è spesso sufficiente a far emergere la differenza.
Alcuni browser mostrano, in una schermata dedicata alle estensioni installate, un dettaglio dei permessi concessi che va oltre la richiesta iniziale mostrata al momento dell’installazione. Vale la pena consultare periodicamente questa schermata anche per le estensioni già in uso da tempo, perché un aggiornamento successivo può ampliare i permessi richiesti senza che l’utente se ne accorga, se non presta attenzione alla notifica che normalmente accompagna la modifica.
Come si verifica l’editore in pratica
- Partire sempre dal sito ufficiale del portafoglio, non da una ricerca diretta nello store, e seguire il collegamento che il sito stesso fornisce.
- Confrontare il dominio del link con quello del sito ufficiale. Un collegamento che porta a un dominio diverso da quello atteso è già un segnale sufficiente per fermarsi.
- Verificare il nome dell’editore nella pagina dello store con quello dichiarato nella documentazione ufficiale del progetto, non fidandosi del solo nome visualizzato dell’estensione.
- Controllare il numero di installazioni e la data di pubblicazione, confrontandoli con le cifre pubblicate dal progetto stesso nei propri canali ufficiali.
- Leggere i permessi richiesti e chiedersi se corrispondono a una funzione realmente necessaria per il funzionamento dichiarato.
Nessuno di questi controlli richiede competenze tecniche avanzate, e insieme riducono drasticamente il rischio di installare un clone, anche quando la grafica dell’estensione è indistinguibile dall’originale a colpo d’occhio.
Vale la pena ripetere questi controlli ogni volta che si installa un’estensione nuova, non solo la prima volta che ci si avvicina a un portafoglio digitale. La fretta di configurare rapidamente un nuovo dispositivo, o di sostituire un’estensione dopo un cambio di browser, è proprio il momento in cui la verifica viene saltata più spesso, ed è anche il momento in cui un clone ha più probabilità di essere installato per errore.
Il caso specifico della pubblicità sponsorizzata
Un canale di diffusione particolarmente efficace per questi cloni è l’annuncio a pagamento posizionato sopra i risultati organici di un motore di ricerca, che porta direttamente a una pagina dello store o a un sito intermedio che a sua volta rimanda all’estensione clonata. La posizione in cima ai risultati viene percepita, a torto, come un indicatore di affidabilità, mentre indica solo che qualcuno ha pagato per quella posizione.
La difesa più efficace contro questo canale specifico è la stessa che vale per la maggior parte delle forme di raggiro diffuse nel settore: raggiungere sempre le pagine di interesse da un segnalibro salvato in un momento tranquillo o dal sito ufficiale digitato direttamente, mai da un annuncio o da un risultato sponsorizzato, indipendentemente da quanto sembri legittimo.
Un dettaglio che aiuta a smascherare questi annunci è l’indirizzo mostrato accanto alla dicitura pubblicitaria, spesso diverso, anche di poco, dal dominio ufficiale del progetto. Molti motori di ricerca mostrano quell’indirizzo in chiaro prima ancora di cliccare, ed è un controllo che richiede un secondo e che evita l’intero percorso verso il clone, senza bisogno di arrivare fino allo store.
Che cosa fare se l’hai già installata
Il primo passo, prima di qualunque altra considerazione, è verificare se è già stata inserita una frase di recupero o una chiave privata all’interno dell’estensione sospetta. Se è successo, quella frase va considerata compromessa in modo definitivo, indipendentemente da quanto tempo sia passato o da quanto l’estensione sembri aver funzionato normalmente nel frattempo: va generato un nuovo portafoglio e va organizzato il trasferimento dei fondi rimasti verso i nuovi indirizzi il prima possibile.
Se invece non è mai stata inserita alcuna informazione sensibile, il rischio residuo si riduce alla disinstallazione dell’estensione e a una verifica generale della sicurezza del browser, incluse le altre estensioni installate, che potrebbero essere arrivate dallo stesso canale sospetto. In entrambi i casi vale la pena segnalare l’estensione allo store, contribuendo a rimuoverla anche per altri utenti esposti allo stesso rischio.
Vale la pena anche controllare la cronologia recente del browser per capire da dove sia arrivata l’installazione, un’informazione utile sia per la propria consapevolezza futura sia per una eventuale segnalazione più dettagliata. Ricostruire il percorso, dal primo clic fino all’installazione, aiuta a riconoscere lo stesso schema se dovesse ripresentarsi in una forma leggermente diversa più avanti.
Le differenze fra store, messe a confronto
| Aspetto | Store dei browser più diffusi | Sito ufficiale del progetto |
|---|---|---|
| Verifica dell’identità dell’editore | Minima o assente | Diretta, coincide con il progetto stesso |
| Possibilità di cloni con nome simile | Alta | Non applicabile |
| Affidabilità delle recensioni | Manipolabile | Non presente come criterio |
| Modo consigliato di accesso | Solo tramite link dal sito ufficiale | Punto di partenza sempre valido |
La riga più importante resta l’ultima: lo store va usato come destinazione finale di un’installazione già decisa altrove, non come punto di partenza della ricerca, indipendentemente da quale browser o sistema si stia usando.
Un’abitudine che riduce il rischio in modo permanente
Mantenere un elenco personale dei collegamenti ufficiali verso le estensioni effettivamente in uso, salvati come segnalibri subito dopo la prima installazione verificata, elimina la necessità di rifare ogni volta la stessa ricerca e riduce l’esposizione a risultati sponsorizzati o a cloni comparsi nel frattempo. È una pratica minima, che richiede pochi minuti una sola volta, e protegge da un rischio che si ripresenta ogni volta che si cambia dispositivo o si reinstalla il browser.
Su questo vale anche la pena rivedere periodicamente le estensioni già installate, verificando che restino coerenti con la lista di collegamenti ufficiali salvata, perché un’estensione legittima acquistata o ceduta a un nuovo editore può, in casi rari ma documentati, cambiare comportamento dopo un aggiornamento successivo alla prima installazione fidata.
Una revisione trimestrale, segnata su un promemoria ricorrente, è sufficiente per la maggior parte degli utenti. Durante questa revisione vale la pena disinstallare anche le estensioni non più usate, indipendentemente dalla loro origine, perché ogni estensione installata resta un punto di accesso potenziale anche quando non viene più utilizzata attivamente da mesi.
Domande frequenti
Le estensioni ufficiali chiedono mai la frase di recupero direttamente nell’interfaccia?
Sì, ma solo durante la procedura di importazione di un portafoglio esistente, avviata deliberatamente dall’utente, e mai come richiesta improvvisa in un contesto diverso, come una finestra di verifica o un presunto controllo di sicurezza non richiesto.
Un numero alto di recensioni positive è comunque un segnale utile?
Utile ma non sufficiente da solo. Va incrociato con l’età dell’estensione, la coerenza del linguaggio delle recensioni e il confronto con il numero di installazioni dichiarato dal progetto ufficiale nei propri canali, non preso come garanzia isolata.
Posso fidarmi di un’estensione trovata tramite un video tutorial?
Solo se il video rimanda al sito ufficiale del progetto, verificabile in modo indipendente, e non direttamente a un link nello store. Diversi cloni sono stati promossi proprio attraverso contenuti video che sembravano informativi e indipendenti.
I browser diversi hanno lo stesso livello di rischio?
Il meccanismo di base è simile su tutti gli store principali, anche se le politiche di revisione e i tempi di rimozione dei cloni segnalati variano. Nessuno store elimina completamente il rischio, ed è per questo che la verifica manuale resta necessaria a prescindere dal browser scelto.
Dove segnalo un’estensione sospetta?
Ogni store dei browser principali offre una funzione di segnalazione diretta dalla pagina dell’estensione. In caso di danno economico già subito, vale anche la pena rivolgersi ai canali indicati dall’agenzia nazionale per la cybersicurezza, che raccoglie segnalazioni utili anche per prevenire casi futuri simili, oltre alle raccomandazioni operative pubblicate dall’agenzia europea per la cibersicurezza.
Il modo più semplice per non cadere in un’estensione clonata resta il più noioso: non cercarla mai direttamente nello store, ma arrivarci sempre da un collegamento verificato in anticipo, salvato una volta sola e riutilizzato ogni volta che serve. Una regola che richiede zero competenza tecnica e blocca la quasi totalità dei casi documentati, senza costare nulla in termini di comodità quotidiana.