
Tre modelli di custodia crypto a confronto: chi risponde dei fondi in ciascuno, quali tutele introduce il regolamento europeo e che cosa resta assente.
Una piattaforma sospende i prelievi un lunedì mattina. Nel giro di poche ore i fondi degli utenti risultano bloccati in una procedura che durerà mesi, forse anni. Chi aveva lasciato i propri risparmi su quella piattaforma scopre solo in quel momento una domanda che avrebbe dovuto porsi prima: chi risponde di quei fondi, e con quali garanzie.
La risposta cambia radicalmente a seconda del modello di custodia scelto, e la maggior parte degli utenti non conosce la differenza finché non serve. Non è una questione di quale piattaforma sia più affidabile: è una questione di architettura, cioè di chi controlla materialmente le chiavi che muovono i fondi e quali obblighi giuridici gravano su quel controllo.
Questo testo mette a confronto tre modelli di custodia sulla stessa griglia: chi risponde di che cosa, quali tutele introduce oggi il quadro europeo e quali restano comunque assenti. Non è un invito a scegliere un modello piuttosto che un altro, ma una mappa per capire a che cosa si va incontro in ciascuno.
I tre modelli, in sintesi
- Custodia di un prestatore di servizi. Le chiavi sono controllate dalla piattaforma, l’utente ha un credito verso di essa.
- Custodia ibrida o delegata parziale. L’utente firma le operazioni ma un terzo partecipa alla protezione o al recupero delle chiavi.
- Custodia interamente personale. L’utente controlla da solo le chiavi, senza intermediari fra sé e la catena.
- Il criterio che li distingue. Chi possiede materialmente la chiave privata nel momento in cui serve autorizzare un trasferimento.
- Che cosa introduce MiCA. Obblighi di segregazione e responsabilità per i prestatori, non una garanzia statale sui fondi.
Perché il modello di custodia decide chi risponde
La domanda su chi risponde di un fondo perduto o bloccato si riduce, quasi sempre, a una sola circostanza tecnica: chi controllava la chiave privata nel momento in cui il problema si è manifestato. Un fallimento, un attacco informatico o un errore operativo hanno conseguenze completamente diverse a seconda di chi deteneva quel controllo, indipendentemente da quanto la piattaforma coinvolta fosse reputata solida.
Questa distinzione, tecnica in apparenza, ha conseguenze giuridiche dirette. Quando le chiavi sono in mano a un prestatore di servizi, l’utente vanta un credito nei confronti di quel soggetto, regolato dal diritto societario e fallimentare ordinario. Quando le chiavi sono in mano all’utente, non esiste nessun credito da vantare: i fondi sono già suoi, sulla catena, indipendentemente da qualunque evento accada a terzi.
È una differenza che ricorda, con le dovute proporzioni, quella fra depositare denaro in banca e tenerlo in una cassaforte propria. Nel primo caso si detiene un diritto verso un soggetto che a sua volta impiega quel denaro; nel secondo si detiene direttamente l’oggetto. Nessuno dei due modelli è sbagliato, ma confonderli, credendo di possedere direttamente ciò che in realtà è un credito, porta a sottovalutare il rischio reale a cui ci si espone.
Primo modello: la custodia affidata a un prestatore di servizi
Nel modello più diffuso fra chi si avvicina per la prima volta al settore, l’utente deposita fondi su una piattaforma che ne controlla le chiavi private per suo conto. L’interfaccia mostra un saldo, ma tecnicamente quel saldo è una voce contabile interna: gli indirizzi effettivi sulla catena appartengono alla piattaforma, che aggrega i fondi di migliaia di utenti in pochi grandi portafogli.
Il vantaggio pratico è evidente: nessuna gestione di chiavi, recupero dell’accesso tramite le procedure ordinarie di un servizio online, interfaccia semplice. Il costo altrettanto evidente è che l’utente dipende interamente dalla solvibilità e dall’onestà operativa della piattaforma. Se quella piattaforma fallisce, subisce un attacco o gestisce male le riserve, l’utente si trova nella posizione di un creditore fra molti altri, con un esito che dipende dall’esito della procedura, non da un diritto di proprietà diretto.
Che cosa introduce il regolamento europeo su questo modello
Il regolamento MiCA, in vigore per i prestatori di servizi su cripto-attività operanti nell’Unione, impone obblighi che prima non esistevano in modo uniforme: segregazione dei fondi dei clienti rispetto al patrimonio proprio del prestatore, tenuta di registri che consentano di ricostruire in ogni momento a chi appartiene ciascun saldo, e procedure organizzative per la custodia sicura delle chiavi.
Questi obblighi riducono il rischio che i fondi dei clienti vengano confusi con quelli della società o usati per finanziare l’attività ordinaria della piattaforma, una pratica che ha contribuito ad alcuni dei crolli più gravi del settore. Non eliminano però il rischio operativo: un prestatore che rispetta la segregazione formale può comunque subire un attacco informatico, un errore nella gestione delle chiavi o una crisi di liquidità che rende temporaneamente indisponibili fondi tecnicamente segregati.
Il regolamento impone inoltre requisiti patrimoniali minimi ai prestatori autorizzati, proporzionati ai servizi offerti, e obblighi di comunicazione tempestiva agli utenti in caso di incidenti rilevanti. Sono strumenti pensati per ridurre la probabilità che un problema si trasformi in un fallimento improvviso, non per garantirne l’assenza: la differenza fra prevenzione e garanzia resta il punto che più spesso viene frainteso da chi si affida a un prestatore regolamentato.
Secondo modello: la custodia ibrida con recupero condiviso
Un modello intermedio, sempre più diffuso, prevede che l’utente firmi personalmente ogni operazione ma che una parte del meccanismo di sicurezza o di recupero sia condivisa con un terzo, tipicamente attraverso schemi di firma multipla o servizi di recupero basati su garanti di fiducia. In questo caso nessuna singola parte controlla da sola i fondi.
Il vantaggio è ridurre il rischio di un singolo punto di fallimento: la perdita del proprio dispositivo non comporta automaticamente la perdita dei fondi, perché serve comunque la partecipazione di un secondo elemento per completare un’operazione o un recupero. Il costo è una maggiore complessità operativa e, a seconda dello schema, una dipendenza residua dal terzo coinvolto, che può diventare un collo di bottiglia se smette di operare o se le condizioni di recupero non sono state impostate correttamente fin dall’inizio.
Questo modello è quello che più cresce fra chi gestisce patrimoni destinati a più persone, come un nucleo familiare o una piccola struttura, perché distribuisce il controllo senza affidarlo interamente a un singolo soggetto esterno. La condizione perché funzioni davvero è che ogni parte coinvolta comprenda con esattezza il proprio ruolo nel meccanismo di recupero, cosa che raramente accade se lo schema viene impostato in fretta e mai più rivisto.
Terzo modello: la custodia interamente personale
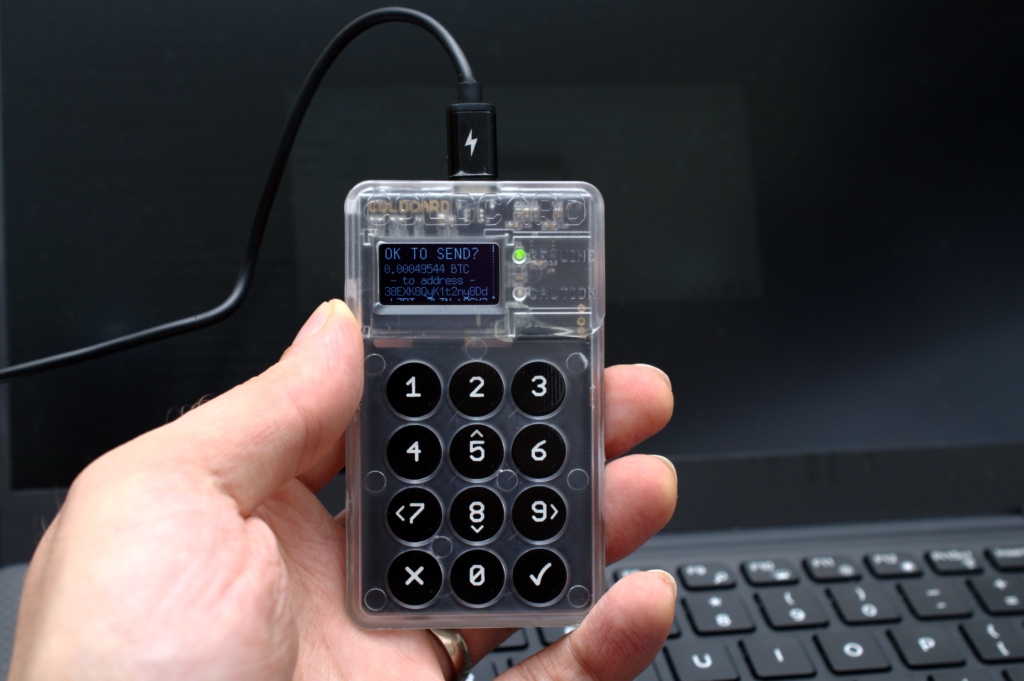
Nel modello opposto, l’utente genera e conserva da solo la chiave o le chiavi necessarie a firmare ogni operazione, senza alcun intermediario che partecipi al processo. È il modello che restituisce il controllo più diretto possibile sui fondi, coerente con il principio secondo cui, su un registro pubblico, chi controlla la chiave controlla l’attivo, senza bisogno di alcuna autorizzazione esterna.
Il vantaggio è l’assenza totale di rischio di controparte: nessun fallimento altrui, nessuna sospensione dei prelievi decisa da terzi, nessuna dipendenza dalla solvibilità di una piattaforma. Il costo, altrettanto totale, è che ogni responsabilità ricade sull’utente: un backup smarrito, un dispositivo compromesso o un errore di procedura non hanno nessun soggetto a cui rivolgersi per un recupero, perché nessuna parte esterna ha mai avuto accesso alle chiavi.
Questo modello richiede anche una disciplina che va oltre la generazione iniziale delle chiavi: comporta verificare periodicamente che i backup restino leggibili, aggiornare la procedura quando cambia la composizione del nucleo familiare o l’uso previsto dei fondi, e mantenere annotazioni sufficienti perché una terza persona, in caso di necessità, possa comunque ricostruire l’accesso senza avere mai avuto le chiavi in mano prima.
La tabella di responsabilità, modello per modello
| Aspetto | Prestatore di servizi | Custodia ibrida | Custodia personale |
|---|---|---|---|
| Chi controlla la chiave | Il prestatore | Utente più un terzo | Solo l’utente |
| Rischio di fallimento altrui | Alto | Ridotto ma presente | Assente |
| Rischio di errore proprio | Basso | Medio | Alto |
| Tutela normativa diretta | Obblighi MiCA sul prestatore | Parziale, dipende dallo schema | Nessuna, per costruzione |
| Recupero in caso di perdita di accesso | Procedura del servizio | Possibile con il terzo | Solo con backup proprio |
Nessuna riga di questa tabella indica un modello superiore agli altri in senso assoluto. Indica soltanto dove si sposta la responsabilità, ed è quella informazione, più di ogni valutazione di reputazione, a dover guidare la scelta di quanto affidare a ciascun modello.
Che cosa il regolamento non garantisce
Un errore comune è credere che l’esistenza di un quadro normativo equivalga a una garanzia sui fondi paragonabile a quella prevista per i depositi bancari in alcuni sistemi tradizionali. Non è così: il regolamento europeo impone obblighi organizzativi e di trasparenza ai prestatori, ma non introduce un meccanismo di garanzia pubblica che rimborsi gli utenti in caso di fallimento della piattaforma.
Questo significa che, anche nel modello più regolamentato, l’utente resta esposto al rischio operativo e di solvibilità del prestatore scelto, sia pure con maggiori strumenti per verificarne la condotta e maggiori responsabilità in capo a chi gestisce i fondi in caso di violazione degli obblighi. La vigilanza su questi soggetti in Italia è affidata alla Commissione nazionale per le società e la borsa, in coordinamento con le linee guida elaborate a livello europeo dall’autorità europea degli strumenti finanziari.
Vale la pena ricordare anche che la vigilanza, per quanto rigorosa, agisce prevalentemente in modo preventivo e sanzionatorio: verifica il rispetto delle regole e interviene sulle violazioni, ma non trasforma l’autorità di controllo in un garante di ultima istanza pronto a coprire le perdite degli utenti in caso di crisi grave del prestatore. È una distinzione che vale per la gran parte dei settori regolamentati, non una particolarità di questo mercato.
Le domande da porre prima di scegliere
- Chi controlla materialmente la chiave in questo servizio? Se la risposta non è chiara dalla documentazione, è già un segnale da considerare.
- Che cosa succede ai miei fondi se il servizio interrompe l’attività? Cercare la risposta prima di depositare, non dopo un annuncio di sospensione.
- Esiste un obbligo di segregazione verificabile? Non basta che sia dichiarato: verificare se esistono attestazioni o verifiche indipendenti pubblicate.
- Che cosa perdo se sbaglio io? Nella custodia personale la risposta è tutto, ed è bene misurare quella responsabilità sulla propria reale capacità di gestirla.
Molti utenti finiscono per adottare una combinazione dei tre modelli, distribuendo i fondi in base alla frequenza di utilizzo e alla tolleranza al rischio operativo personale. Su questo vale la pena approfondire anche i criteri con cui si distribuisce un patrimonio digitale, perché la scelta del modello di custodia è, a tutti gli effetti, una decisione di gestione del rischio prima ancora che tecnica.
Una distribuzione ragionevole tiene conto anche del tempo che si è disposti a dedicare alla manutenzione di ciascun modello. La custodia personale richiede verifiche periodiche che un prestatore di servizi assorbe internamente; chi non è disposto a farle con regolarità ottiene, nella pratica, meno sicurezza di quella che il modello promette sulla carta, indipendentemente da quanto sia tecnicamente solido l’impianto scelto all’inizio.
Domande frequenti
La custodia personale è sempre più sicura di quella di un prestatore?
Non in senso assoluto. Elimina il rischio di controparte, ma lo sostituisce con un rischio operativo interamente a carico dell’utente. Per chi non ha ancora testato un backup o non ha una procedura di recupero solida, il rischio personale può essere più alto, non più basso, di quello affidato a un prestatore regolamentato.
MiCA copre anche le piattaforme extraeuropee?
Il regolamento si applica ai prestatori che offrono servizi nell’Unione Europea, indipendentemente dalla sede legale, se operano verso utenti europei senza le necessarie autorizzazioni. Una piattaforma che non rientra in questo perimetro, o che opera in violazione di esso, non offre le stesse garanzie organizzative previste per i soggetti autorizzati.
Che cosa succede ai fondi segregati se il prestatore fallisce comunque?
La segregazione dovrebbe impedire che i fondi dei clienti vengano confusi con il patrimonio della società e quindi aggrediti dai creditori generali in una procedura fallimentare. Resta comunque necessaria una procedura di restituzione che richiede tempo, e la segregazione formale non garantisce automaticamente la disponibilità immediata dei fondi durante quella procedura.
Posso cambiare modello di custodia senza perdere i fondi?
Sì, spostare fondi da un prestatore di servizi verso un portafoglio a custodia personale, o viceversa, è un’operazione ordinaria sulla catena, soggetta soltanto alle normali commissioni di rete e agli eventuali limiti di prelievo imposti dal servizio di partenza.
Uno schema di firma multipla elimina completamente il rischio?
Riduce il rischio di un singolo punto di fallimento, ma introduce una complessità operativa che, se gestita male, può diventare essa stessa un rischio, per esempio se le condizioni di recupero non sono state verificate prima che servissero davvero.
La domanda da porsi non è quale modello sia oggettivamente migliore, ma quale distribuzione di responsabilità si è realmente in grado di sostenere, in termini di competenza tecnica e di tolleranza al rischio, per ciascuna parte del proprio patrimonio digitale.